Quản lý Người Dùng & Phân Quyền
Trong hệ thống IRMS, việc kiểm soát bảo mật được chia làm ba lớp chặt chẽ: Tài khoản (Người dùng) -> Vai trò (Nhóm quyền chức năng) -> Phân quyền dữ liệu (Giới hạn phạm vi dữ liệu).
1. Quản lý Người Dùng (Users)
Route:
Sidebar Menu > Quản trị hệ thống > Tài khoản
Tại đây hiển thị toàn bộ thành viên đang có tài khoản đăng nhập trên phần mềm, kèm theo các bộ lọc theo Trạng thái, Khoa phòng...
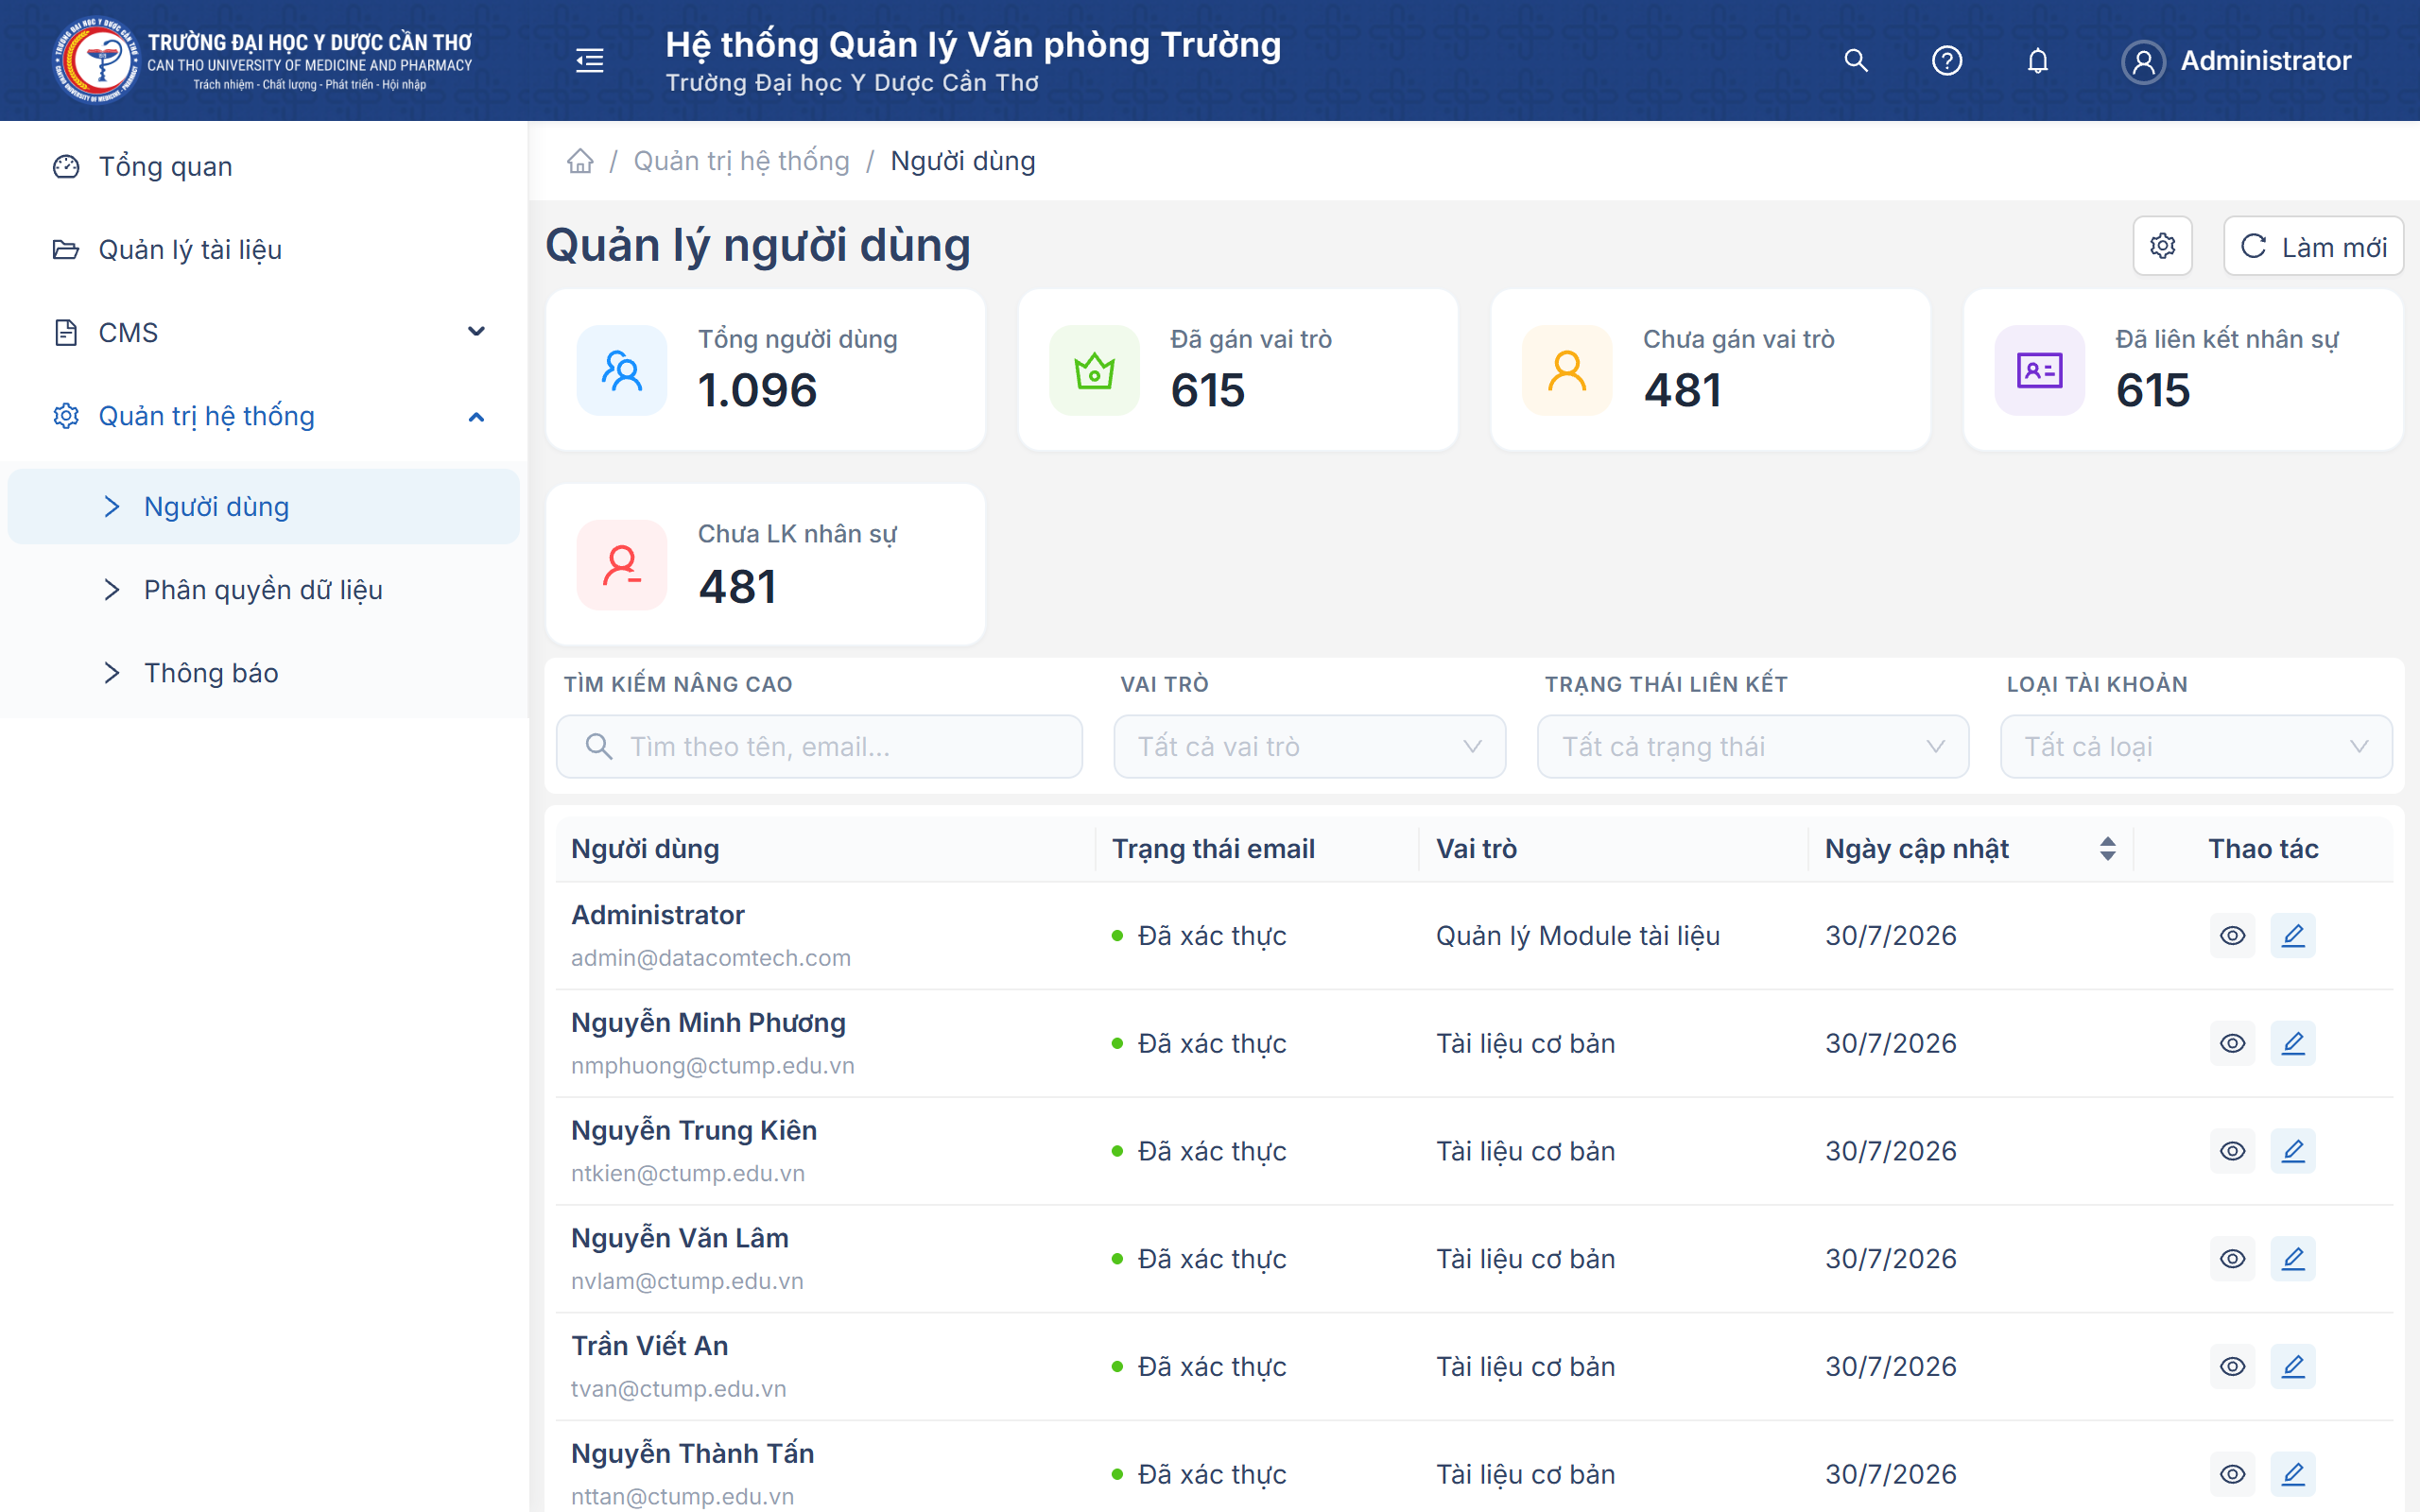
Các thông tin khi tạo Tài khoản:
- Họ và tên / Email & Mật khẩu: Thông tin bắt buộc để định danh, gửi thư thông báo và đăng nhập vào hệ thống.
- Vai trò (Roles / Chức vụ): Nhóm các tài khoản vào một hoặc nhiều "Nhóm chức năng" / "Phân nhóm nghiệp vụ" (Ví dụ: Quản trị viên, Chuyên viên, Lãnh đạo Khoa, Ban Giám hiệu). Một người có thể mang cùng lúc nhiều vai trò.
- Liên kết nhân sự: Giúp kết nối thẳng tài khoản này với hồ sơ nhân viên trong hệ thống quản lý nhân sự của nhà trường, nhằm đồng bộ chức danh và đơn vị tự động.
- Trạng thái: Bật/Tắt tài khoản. Nếu tắt, người dùng sẽ lập tức không thể đăng nhập vào hệ thống.
2. Quản lý Vai Trò & Phân quyền chức năng (Roles)
Route:
Sidebar Menu > Quản trị hệ thống > Vai trò
Thay vì đi phân quyền lắt nhắt cho từng cá nhân, IRMS quản trị dựa trên nhóm Vai trò. Ban quản trị sẽ quyết định Vai trò đó được phép "nhìn thấy chức năng nào" và "bấm được nút gì".
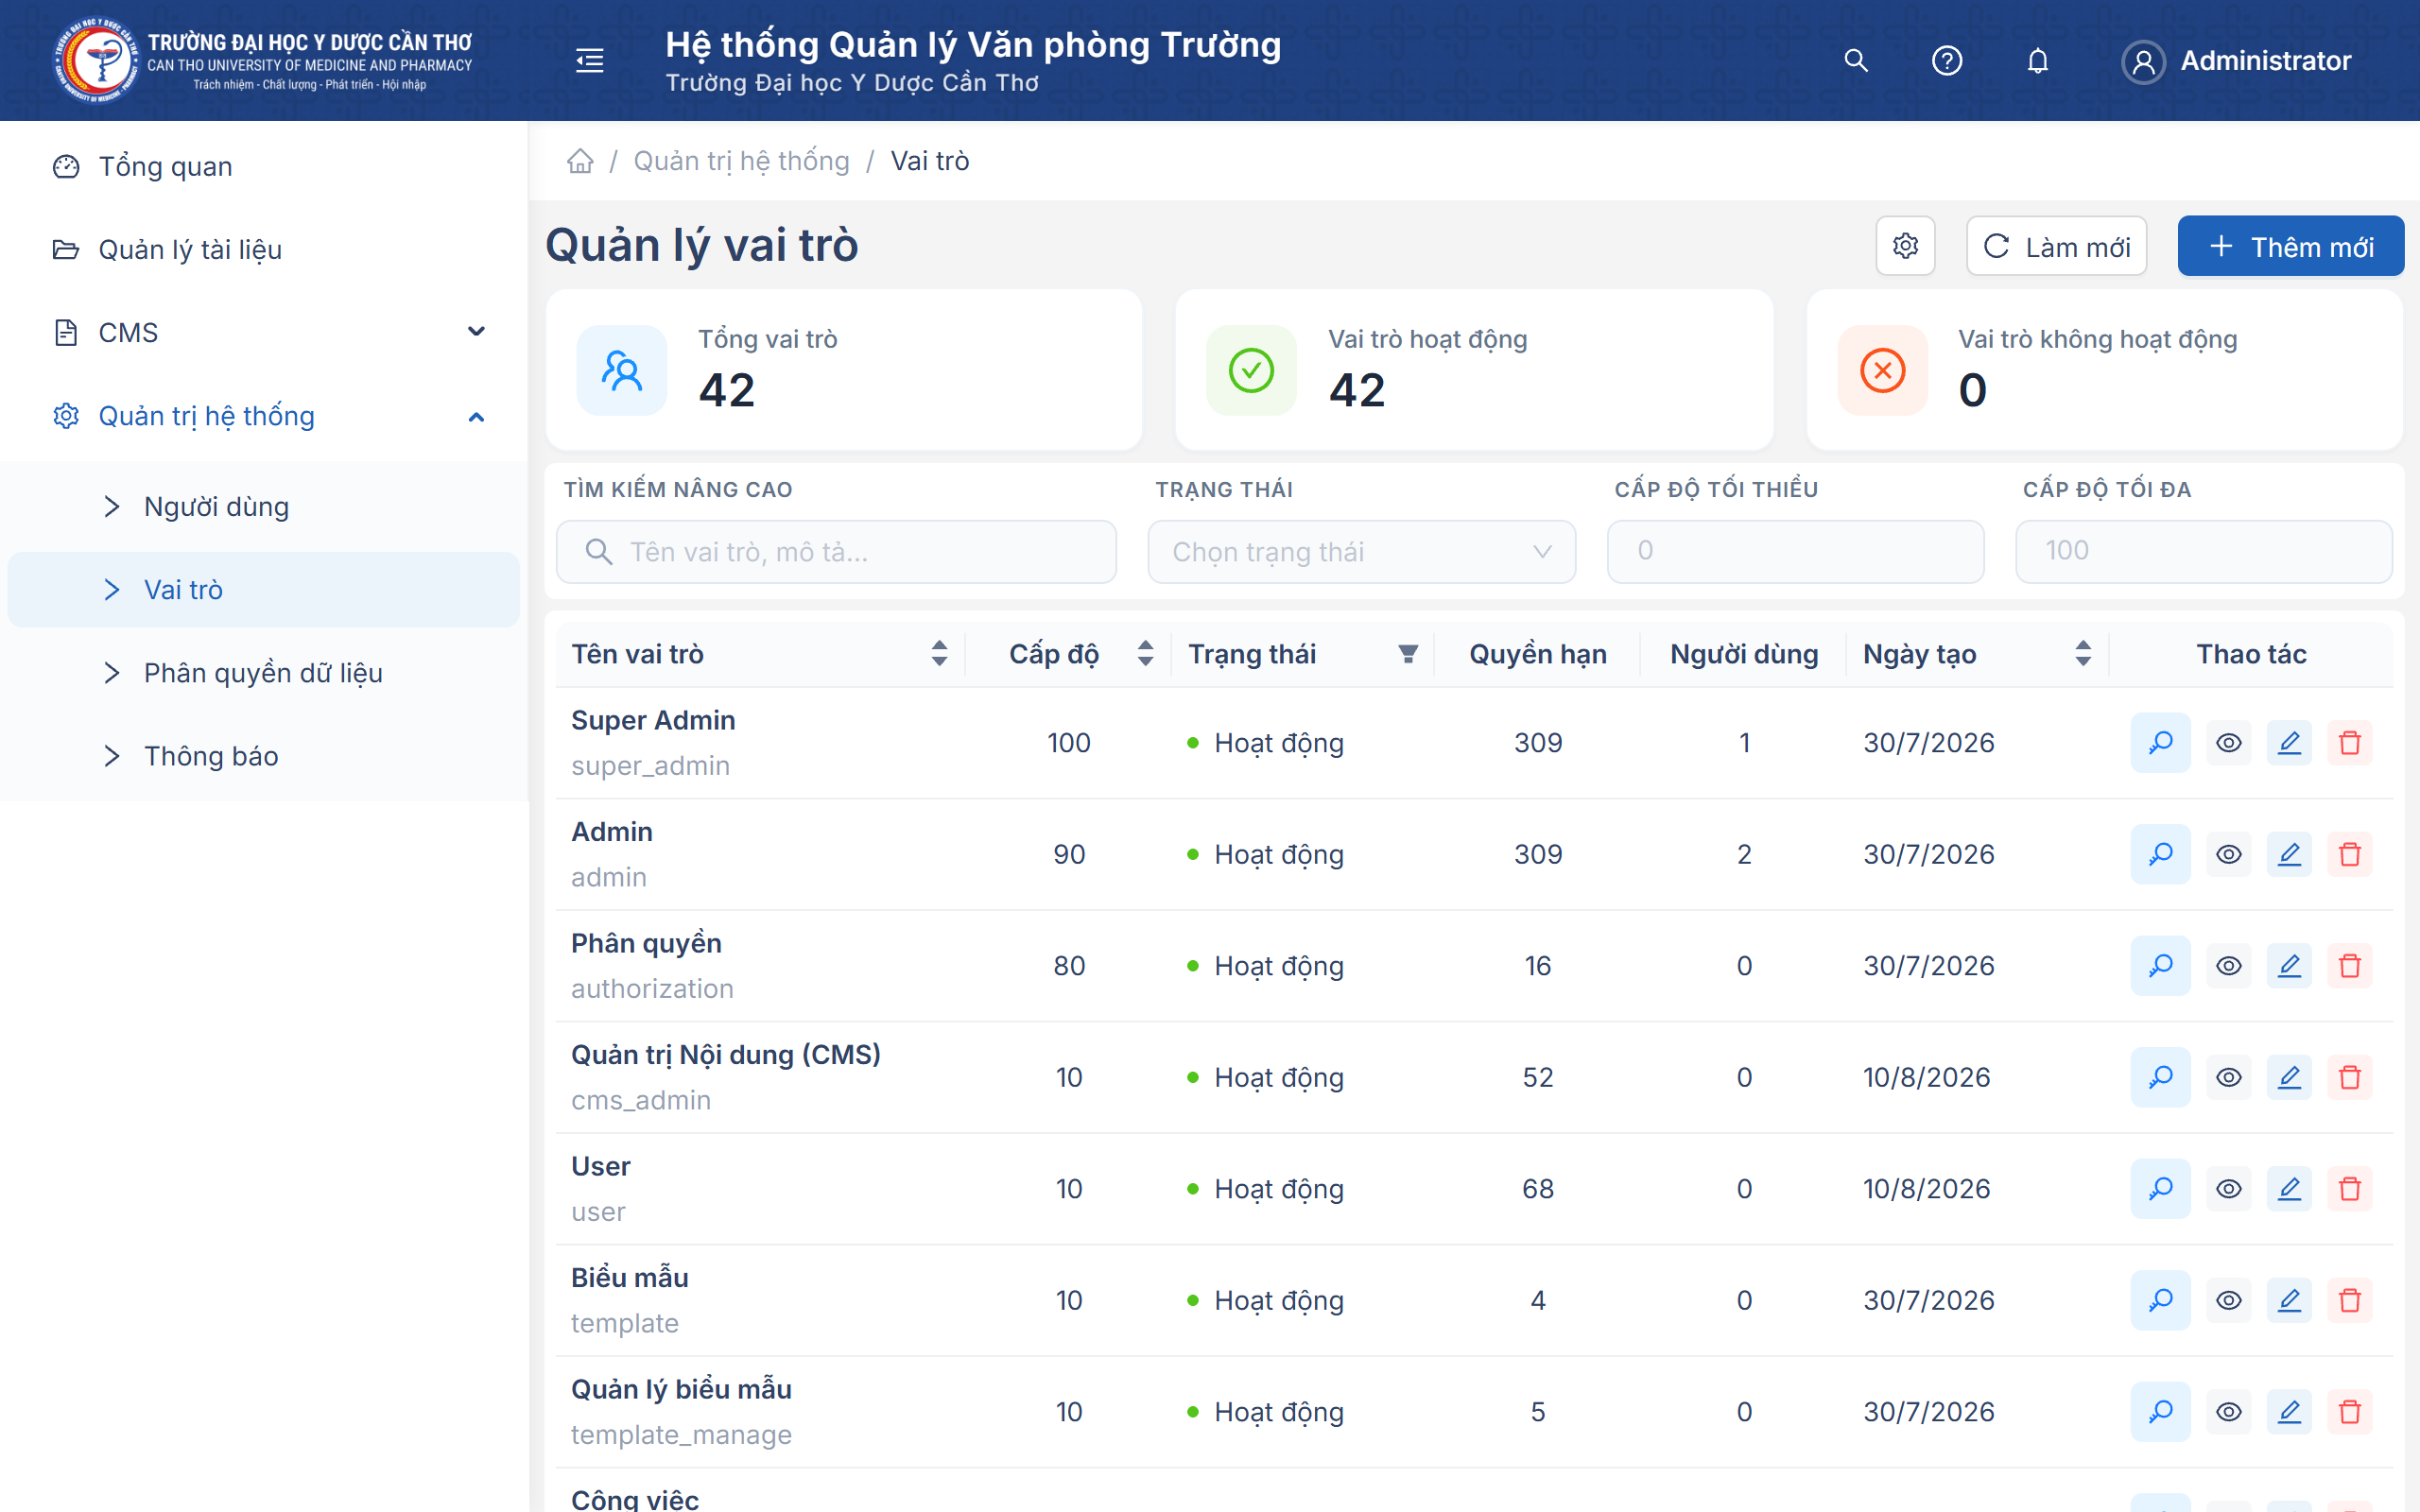
Cấp độ Phân quyền Chức năng:
Khi bấm vào "Phân quyền" cho một Vai trò, bạn sẽ thấy danh sách toàn bộ các Module của phần mềm:
- Quyền Xem (Read): Chỉ được nhìn danh sách.
- Quyền Tạo (Create) / Sửa (Update) / Xóa (Delete): Các quyền thao tác cơ bản.
- Quyền Quản lý (Manage): Quyền cao nhất của một module.
3. Phân Quyền Dữ Liệu (Data Permissions)
Route:
Sidebar Menu > Quản trị hệ thống > Phân quyền dữ liệu
Phân quyền dữ liệu là một lớp bảo mật cực kỳ mạnh mẽ của IRMS. Khác với "Vai trò" (chỉ kiểm soát việc người dùng có thấy nút Xóa hay không), "Phân quyền dữ liệu" kiểm soát việc người dùng có thấy được bản ghi (dòng dữ liệu) đó hay không.
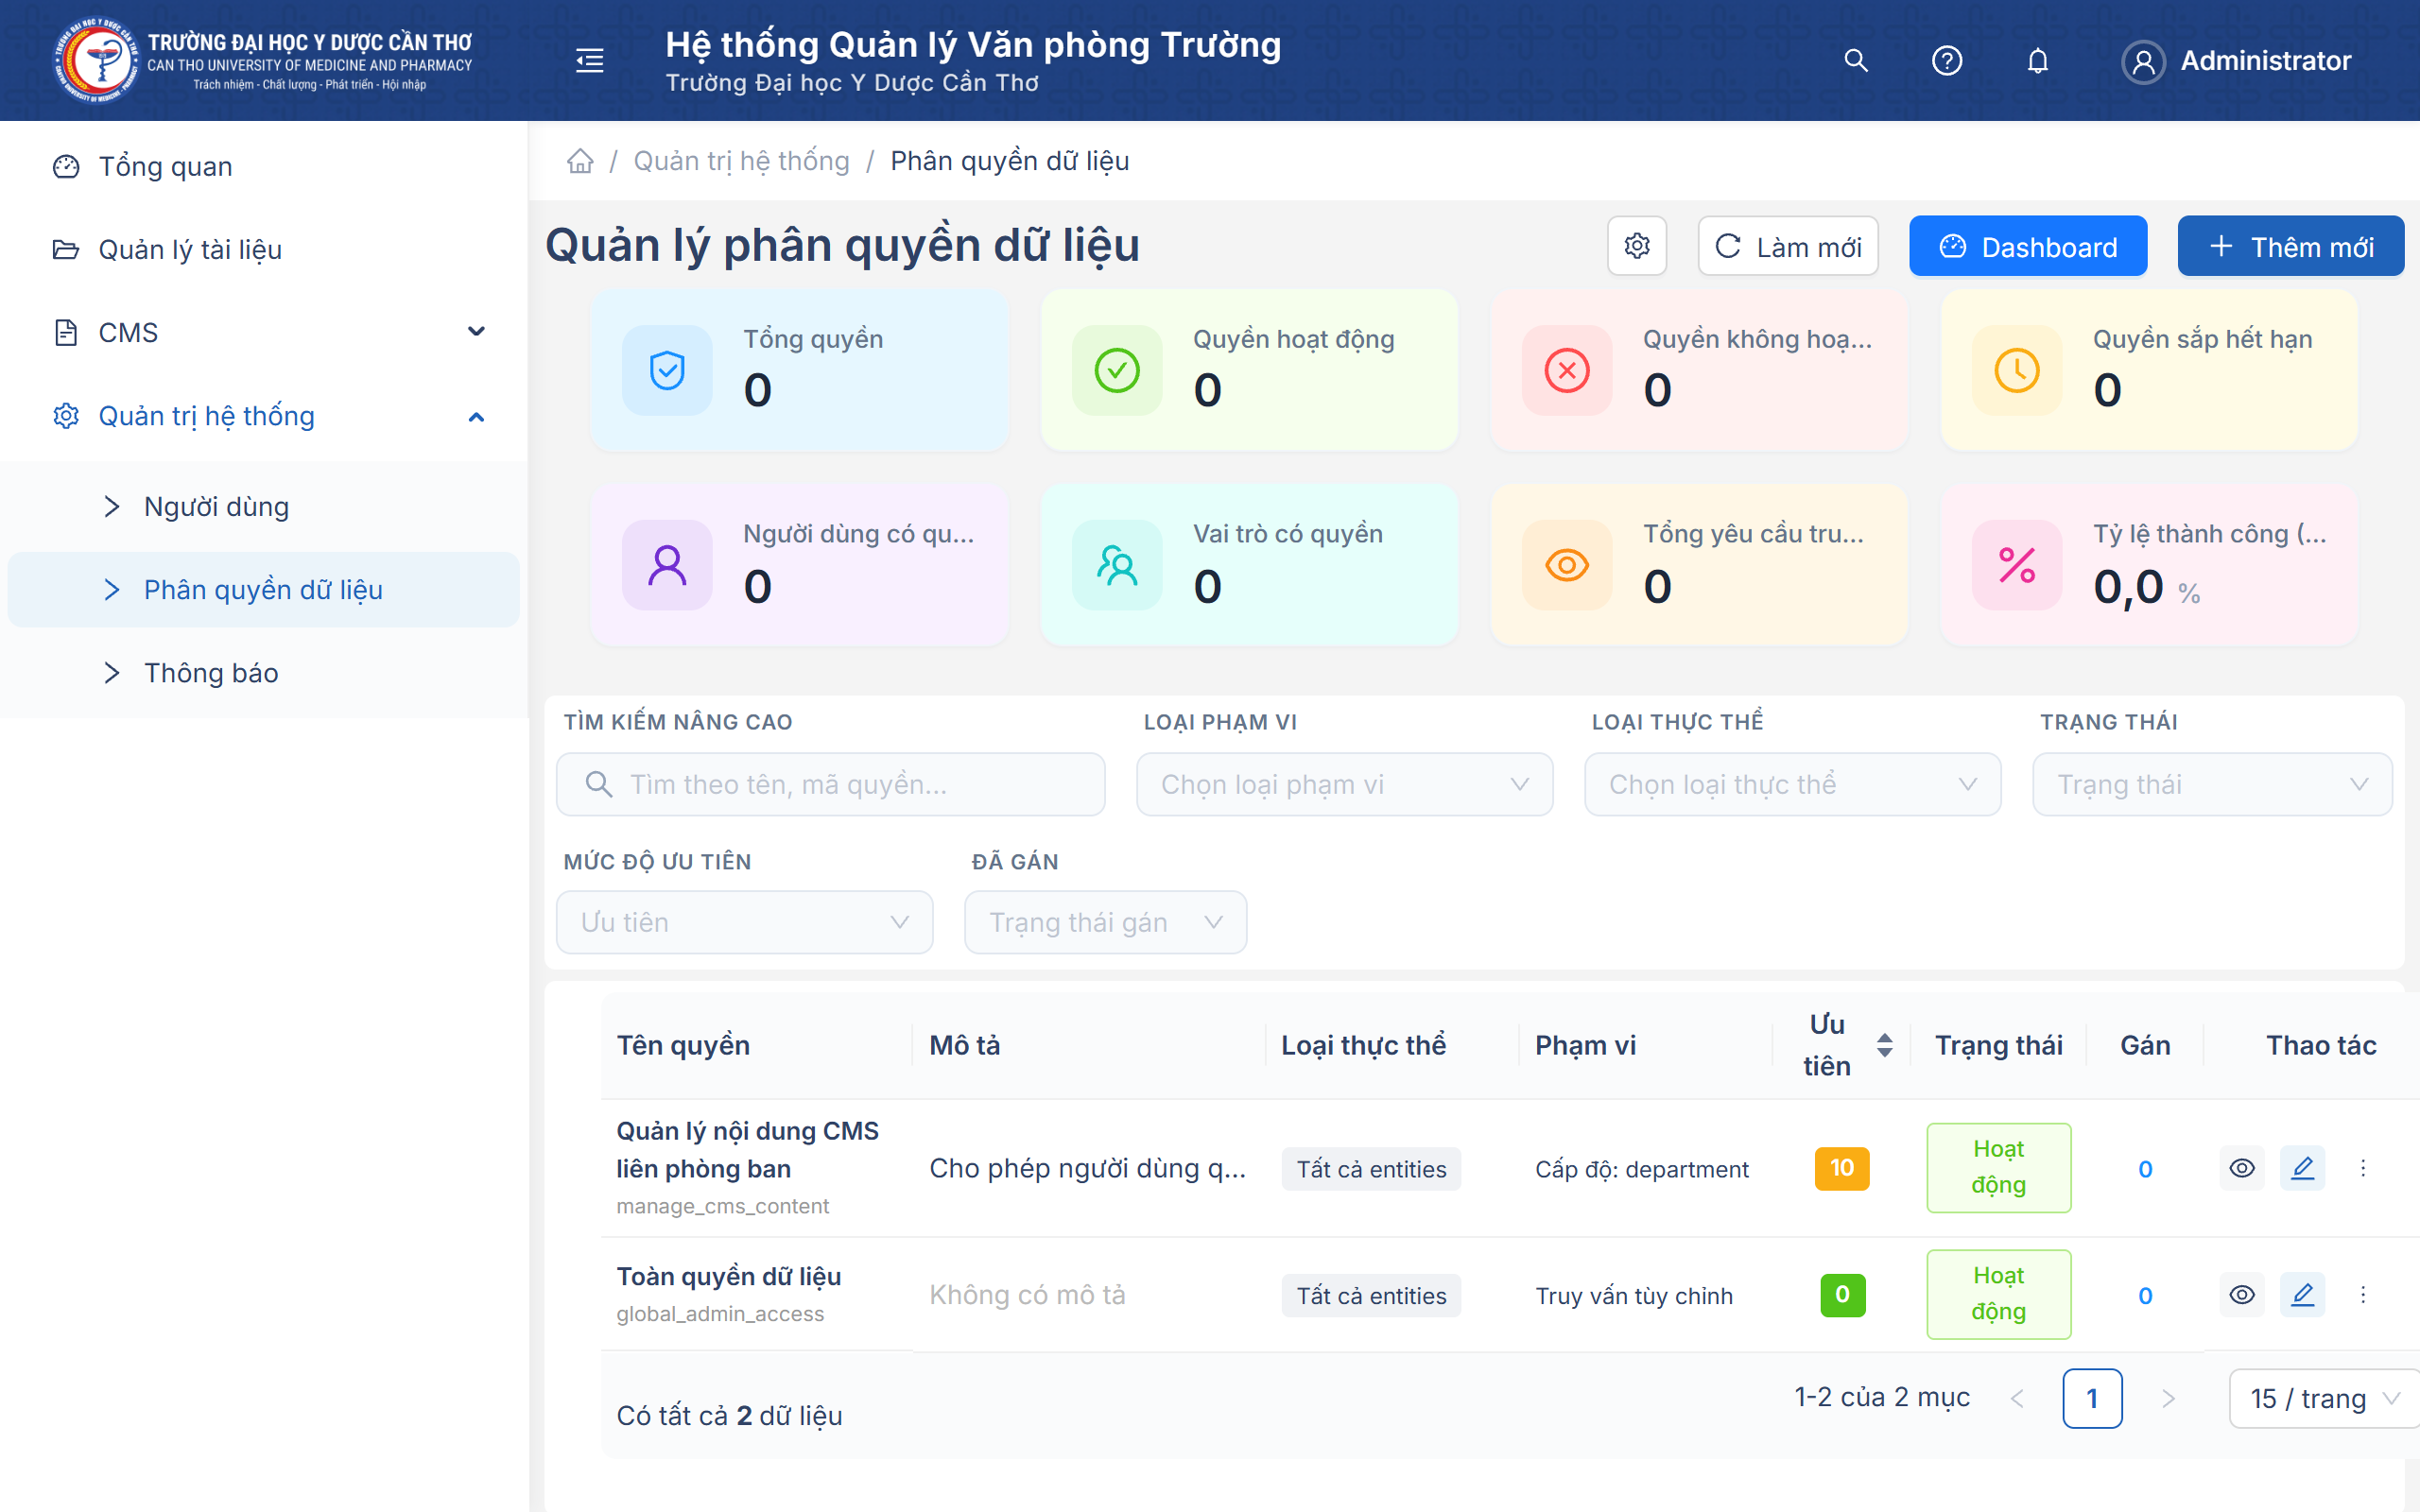
Cách thức hoạt động
- Hệ thống hỗ trợ tính năng Phân quyền theo mức độ chia sẻ (Private, Public, Shared).
- Ban quản trị có thể tạo các bộ lọc dữ liệu (Ví dụ: Chỉ hiển thị các MOU thuộc khoa Y).
- Bạn có thể Gắn quyền dữ liệu này cho Cá nhân hoặc Vai trò.
Khi một người dùng truy cập danh sách (Ví dụ: Danh sách Hợp tác MOU), hệ thống sẽ ngầm kiểm tra: "Người này có Quyền dữ liệu nào không?". Nếu có, danh sách sẽ tự động bị cắt gọt (Filter) để chỉ hiện đúng những hợp đồng mà họ được phép thấy!